
サービス概要
- 機密データに最適化したファイルの転送と共有サービス。
- クラウドが不正アクセスを受けても、第三者が解読できないファイル暗号化(E2EE)を標準採用。
- 相手の端末登録によってダウンロードできる端末を限定し、誤送信やリンク漏えいのリスクに対処。
- ファイル転送は基本無料。ファイル共有や一部のセキュリティ機能などは従量課金制で、月々の定額費用は不要。
特徴
[宛先端末に限定] オプションにより、ダウンロードを相手の 1 端末に限定可能。
ダウンロードを 1 端末 1 回に制限し、端末数の上限を設定可能。
ブラウザのデータ消去などで端末登録が失われた場合は、パスコードを入力して再接続可能。
初回に端末登録リンクを送ると、ファイル転送前に相手の端末を登録して、端末バインドで第三者をブロック可能。
相手のダウンロード(アップロードリンクではアップロード)完了を履歴一覧で確認可能。
オプション設定により、ダウンロード完了時にファイルを自動削除可能。
リンク単位または宛先単位で即時の取り消しが可能。
宛先のステータス(接続状況や新着アクション)を一覧表示。
リンク作成から 30 日以上、送受信の履歴を確認可能。
利用例
- 認証情報のやり取り
ID・パスワード・本人確認情報など - 個人情報のやり取り
人事データ・顧客データ・医療データ・マイナンバーなどの本人確認番号 - 機密情報のやり取り
財務データ・設計書・契約書・企画書など
使い方(初回にファイル転送する場合)
- ユーザー登録 してください。
- ファイルをアップロードし、初回の転送リンクを作成します。
- 必要に応じて、リンク作成画面の [パスコード認証] や [宛先端末に限定] を有効にしてください。※機密性の高いファイルを送る場合は、[パスコード認証] を有効にすることを推奨します。※複数の宛先に転送したい場合は、[宛先端末に限定] を有効にせず、[ダウンロード端末数の上限] で端末数を制限してください。
- 転送リンクを普段お使いのメールなどで宛先にリンクを送信します。
- [パスコード認証] を有効にした場合は、自動生成される 8 文字のパスコードを連絡してください。※パスコードの連絡は、リンクと別経路(電話、メッセージアプリなど)を推奨します。
- [宛先端末に限定] を有効にした場合は、最初に接続した端末だけがリンクに接続可能になります。次回以降は、パスコード不要で安全にファイル転送できます。※受信者が 30 日間利用しない場合や、ブラウザのデータを消去した場合などは、パスコードの入力が必要になります。
画面イメージ
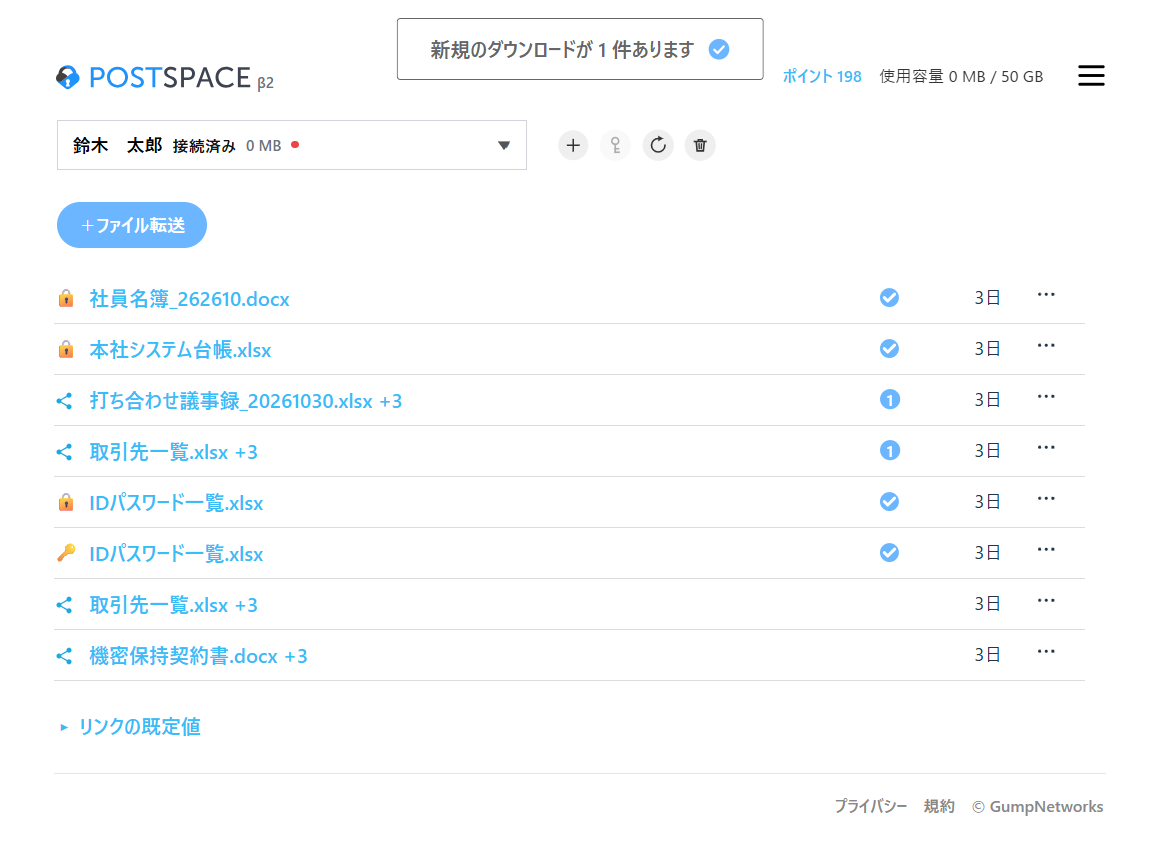
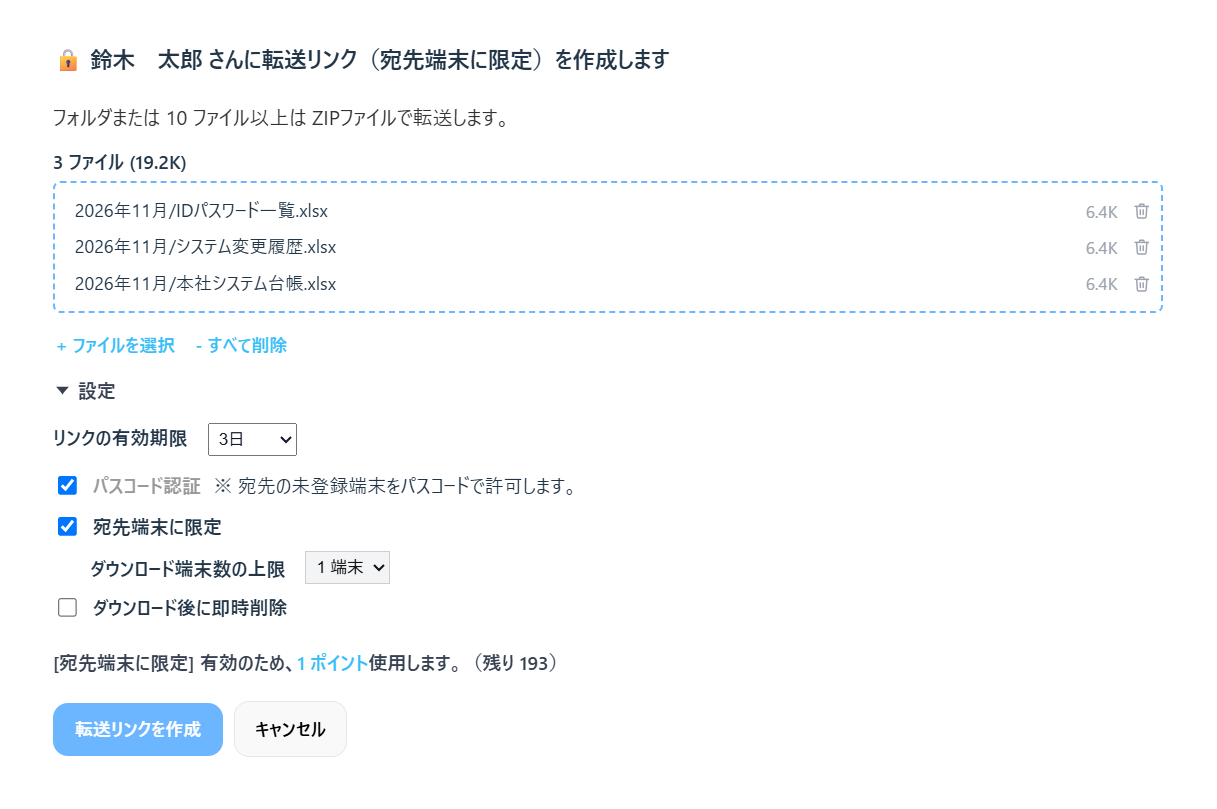
サービス仕様
- ファイル転送
転送リンクを作成し、[宛先端末に限定] を設定すると、宛先が接続時に登録した端末だけにファイル転送できます。 - ファイル共有
共有リンクを作成し、宛先が端末登録すると、同じリンクで、登録した端末だけに繰り返しファイル共有できます。 - ファイルの受け取り
アップロードリンクを作成し、特定の相手からファイルを受け取ることができます。 - ポイント制
次の機能は、1 リンク(共有リンクはファイル追加 1 回)につき 1 ポイント必要になります。- ファイル転送のオプション機能の一部([宛先端末に限定]、1 リンクあたり合計 1 GB 超の転送など)
- アップロードリンクの作成(宛先のアップロードを含む)
- 共有リンクへのファイル追加
※1 リンク(共有リンクはファイル追加 1 回)で複数のファイルを送っても、使用するのは 1 ポイントです。※宛先が利用する前に、リンクを削除した場合や有効期限を迎えた場合、ポイントは返却されます。
| 項目 | 無料枠 | ポイント使用時 |
|---|---|---|
| ファイルサイズ(1 リンクあたり) | 1 GB | 10 GB |
| ファイル数(1 リンクあたり) | 500 個 | 10,000 個 |
| ダウンロード端末数の上限 | 5 端末 | 30 端末 |
| 転送リンクの有効期限 | 12 時間 〜 3 日 | 12 時間 〜 7 日 |
| アップロードリンク | - | リンクの作成 |
| 共有リンク | リンクの作成と削除 端末の追加 ファイルの削除 | ファイルの追加 |
| ストレージ | 1 GB | 50 GB |
| 宛先登録 | 30 件 | 30 件 |
※アップロードリンクの有効期限は、12 時間 〜 7 日(初回は 3 日まで)。※共有リンクの有効期限は、宛先の接続前は 12 時間 〜 3 日、接続後は最後の接続から 30 日(作成から最長 90 日)。※共有するファイルの有効期限は、12 時間 〜 7 日。
料金
- ファイル転送の基本機能は無料です。
- ポイントが必要な機能を使う場合は、1 リンク(共有リンクはファイル追加 1 回)につき 1 ポイントを使用します。
- ユーザー登録時に 5 ポイントが付与されます。
- ポイントは必要なときに追加購入できます。月々の定額費用はかかりません。
| 10 ポイント | ¥550(1 ポイント ¥55) |
|---|---|
| 100 ポイント | ¥2,750(1 ポイント ¥27.5) |
| 500 ポイント | ¥5,500(1 ポイント ¥11) |
※価格はすべて税込です。※ポイントの有効期限はありませんが、5 年間ログインがない場合は失効します。※購入後の返金はできません。
プライバシー重視の設計
- エンドツーエンド暗号化を標準装備し、サービス運営者やクラウド事業者はクラウド上のデータ内容を閲覧できません。
- リンク(共有リンクの場合はファイル)を削除すると、クラウドのファイルは即時に削除され、履歴にも表示されなくなります。
- 接続ログやメタデータの取り扱いは必要最小限とし、セキュリティとプライバシーの両立を図った設計になっています。
技術説明
- ゼロ知識エンドツーエンド暗号化(E2EE)
送信者と受信者以外は、サービス運営者も含めて、クラウドに保存された暗号化ファイルを復号できません。仮にサイバー攻撃、人的ミス、内部不正などでクラウドが侵害された場合でも、情報漏えいのリスクを大幅に軽減できます。 - 端末バインド制御
初回の転送リンク(または端末登録リンク)に接続した端末を登録し、以後はその端末以外からの接続をブロックします。これにより、送信者のメール誤送信、受信者の意図しない再共有、メール通信経路でのサイバー攻撃など、従来のエンドツーエンド暗号化ファイル転送が対応していなかったリスクにも対応しています。 - 二重鍵アーキテクチャ
悪意のある攻撃者がクラウドサービスの管理権限と端末の管理権限の両方を取得しない限り、暗号鍵と暗号データの復元は極めて困難な設計になっています。 - AES-256-GCM
業界標準の暗号アルゴリズムを採用し、改ざん検出と多層的なリプレイ耐性の組み合わせにより、強固なデータ保護を実現しています。 - メタ情報とアクセスログは必要最小限
暗号化前のファイルと、復号に使える暗号鍵はサーバーに保存しません。サーバーが保持するのは、送信者名、宛名ラベル、ファイル名などのメタ情報と、IP アドレス、ブラウザ情報、日時などのアクセスログです。
よくある質問
Q. 無料で使えますか?
A. はい。端末バインドなど一部の機能はポイントが必要になりますが、ユーザー登録時に付与されるポイント(5 ポイント)により、全機能が利用できます。ポイントが必要な機能を使うと、1 リンク(共有リンクはファイル追加 1 回)につき 1 ポイントを使用します。ポイントがない場合は、最大転送 1 GB などの制限があります。
Q. 追加ポイントはどうやって購入しますか?
A. ログイン後、メニューの [ポイント] 画面から、必要なときに 10 ポイントから購入できます。対応している決済手段は、クレジットカード、Google Pay、Apple Pay、Stripe Linkです。月々の定額費用はかかりません。
Q. 広告は表示されますか?
A. いいえ。広告は一切表示されません。ポイントが必要な機能を使うユーザーに、追加のポイントを有料で販売して運営しています。
Q. 相手がダウンロードしていなくてもポイントは消費されますか?
A. いいえ。リンクの作成時に使用した 1 ポイントは、宛先が利用しないままリンクを削除した場合や、リンクの有効期限を迎えた場合に返却されます。
Q. 外部の受信者でも使えますか?
A. はい。相手がPOSTSPACEを使っていなくても、メール等でリンクを転送してファイルを共有できます。相手は、アプリのインストールもユーザー登録も不要です。
Q. 相手が転送リンクからダウンロードした後、再ダウンロードできません。どうすればよいですか?
A. [宛先端末に限定] を有効にしていない転送リンクは、セキュリティのため、1 つのリンクにつき 1 端末 1 回しかダウンロードできません。相手が繰り返しダウンロードできるようにするには、転送リンク作成画面の [宛先端末に限定] を有効にしてリンクを作成するか、宛先を作成するときに「ファイル共有」タイプを選び、共有リンクでファイルを共有してください。
Q. 暗号化によってマルウェア検知は無効化されますか?
A. 無効化されません。マルウェア検知は有効です。暗号化ファイルは受信端末上で自動的に復号されます。OSやエンドポイント対策(EPP/EDR)は通常どおりウイルスなどを検査します。
Q. 受信者は登録不要なのに、なぜ安全に受け渡せるのですか?
A. エンドツーエンド暗号化により、ファイルは送信前に端末内で暗号化し、暗号鍵をサーバーに保存しません。攻撃者がクラウドに侵入しても、暗号鍵がないためファイルを復号できません。また、端末バインドを有効にした場合、第三者が不正にリンクを取得しても、リンクだけではファイルを復号できません。
Q. TLS/HTTPS(SSL)があるのに、なぜエンドツーエンド暗号化が必要なのですか?
A. TLSは端末からサーバーまでの通信経路を暗号化する仕組みであり、データはサーバー到達後、即時復号されます。サーバーに保存されたデータには、サーバーの侵害・設定ミス・内部不正などによる漏えいリスクがあります。一方、エンドツーエンド暗号化は端末だけで暗号化・復号する設計なので、サーバーやクラウドストレージが侵害された場合でも情報漏えいのリスクを大幅に軽減できます。
Q. エンドツーエンド暗号化は、通常のファイル暗号化、ストレージ暗号化と何か違いますか?
A. 通常の暗号化は、サービス運営者がサーバーやクラウドに鍵を保持しているため、そこが侵害されると鍵を悪用されて復号されるリスクがあります。エンドツーエンド暗号化は復号に使える暗号鍵をサーバーに置かない設計なので、サーバーやクラウドが侵害されても、保存されたデータだけでは攻撃者は復号できません。
Q. 他のエンドツーエンド暗号化ファイル転送と何が違いますか?
A. 従来のエンドツーエンド暗号化サービスの多くは、相手が同じサービスにログインする前提で安全性が保たれます。サービスに登録のない相手に安全に送るには、転送のたびにパスワードを別経路で送る必要があります。POSTSPACEでは、端末バインドを有効にすると、パスコードの連絡は初回だけで済みます。初回の接続で相手の端末を登録し、以後は、リンクが第三者の手に渡っても、不正な接続をブロックします。
Q. 端末の暗号鍵が盗まれたら、すぐに情報漏えいしますか?
A. いいえ。リンクごとに個別の暗号鍵を発行し、二重鍵アーキテクチャなど暗号鍵の分離構造により、端末の暗号鍵だけではクラウドのファイルを復号できません。万が一、一部の暗号鍵が第三者に取得されたとしても、影響は当該ユーザーと当該リンクに限定されます。
Q. リンクや暗号鍵を紛失した場合、ファイルを取り出せなくなりますか?
A. リンクは復元できます。送信者がログインすれば、有効期限内のリンクを履歴からいつでも取得できます。ブラウザのデータ消去や端末の買い替えで暗号鍵を失った場合は、ユーザー登録時に保存したシークレットコードを入力すると、暗号鍵を復元できます。シークレットコードも失った場合は、運営者を含め誰もファイルを復号できないため、大切に保管してください。
Q. 端末がマルウェアに感染したら?
A. 端末のマルウェア感染はPOSTSPACE単体では防げません。端末側のマルウェア対策・EDRの導入を推奨します。万一、マルウェアに感染した場合でも、鍵の分離構造に加え、リンクの失効/解除、シークレットコードリセットによって被害の広がりを最小限に抑える設計になっています。
Q. クレジットカード情報や個人情報は保管されますか?
A. クレジットカード情報は、POSTSPACEでは保管しません。決済代行会社(米国 Stripe 社)が管理します。POSTSPACEで保管する個人情報は、メールアドレス、送信者名、宛名ラベルです。また、不正アクセス防止のため、接続元の IP アドレスや User-Agent、パスワード(ハッシュ化済み)などのシステム情報を保管します。Google や Microsoft のアカウントでログインした場合は、パスワードを保管しません。詳しくは、プライバシーポリシーをご覧ください。
Q. サーバーはどこに設置されていますか?
A. アプリケーションやデータベースなどの主要なサーバーは日本国内のデータセンターに設置しています。ファイルを保管するストレージには、海外事業者のクラウドサービス(米国 Cloudflare 社の R2)を使用しています。データセンター所在地は非公開ですが、エンドツーエンド暗号化によって、クラウド事業者はファイルの内容を閲覧できません。